
BambooToken-malware bestuurt Windows- en Linux-systemen met behulp van MQTT
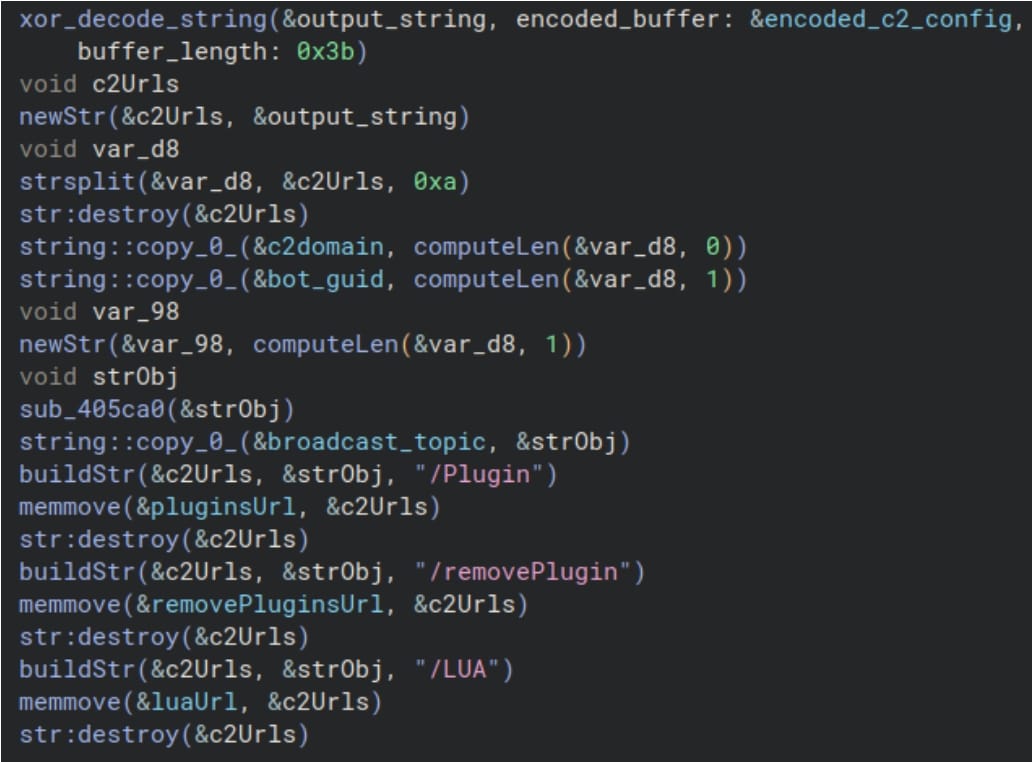
Een nieuw malwarenetwerk, bekend als BambooToken, blijkt sinds 2023 actief en maakt gebruik van het Message Queuing Telemetry Transport (MQTT) protocol om te communiceren met Windows- en Linux-systemen.
Sinds de ontwikkeling van varianten tussen 2024 en 2025 maakt de malware gebruik van MQTT voor de communicatie, waarmee servers worden aangetast die worden gebruikt door mobiele apps, juridische en financiële diensten en softwareontwikkeling.
MQTT is ontworpen voor IoT-apparaten en maakt gebruik van een centrale broker en ‘topics’ voor berichtenoverdracht in plaats van directe communicatiekanalen.
Hoewel MQTT niet nieuw is, is het een verrassende aanpak. Onderzoekers van ESET documenteerden in 2023 een andere backdoor genaamd MQsTTang.
Bij BambooToken abonneren geïnfecteerde machines zich op unieke topics. De aanvaller publiceert vervolgens opdrachten op deze topics die worden uitgevoerd op geïnfecteerde hosts.
De malware stuurt status- en systeeminformatie via de broker en ontvangt opdrachten via de geabonneerde topics.
Bron: Lumen
Dit systeem zorgt ervoor dat systemen niet direct met de infrastructuur van de aanvaller verbonden zijn, waardoor detectie wordt bemoeilijkt. Ook zorgt het voor continuïteit tijdens netwerkstoringen.
Een rapport van Black Lotus Labs, het onderzoeksteam van Lumen, toont aan dat BambooToken zich verspreidde via side-loading met gesigneerde Tendyron OnKey USB-token software of door zich voor te doen als Kingsoft Office.
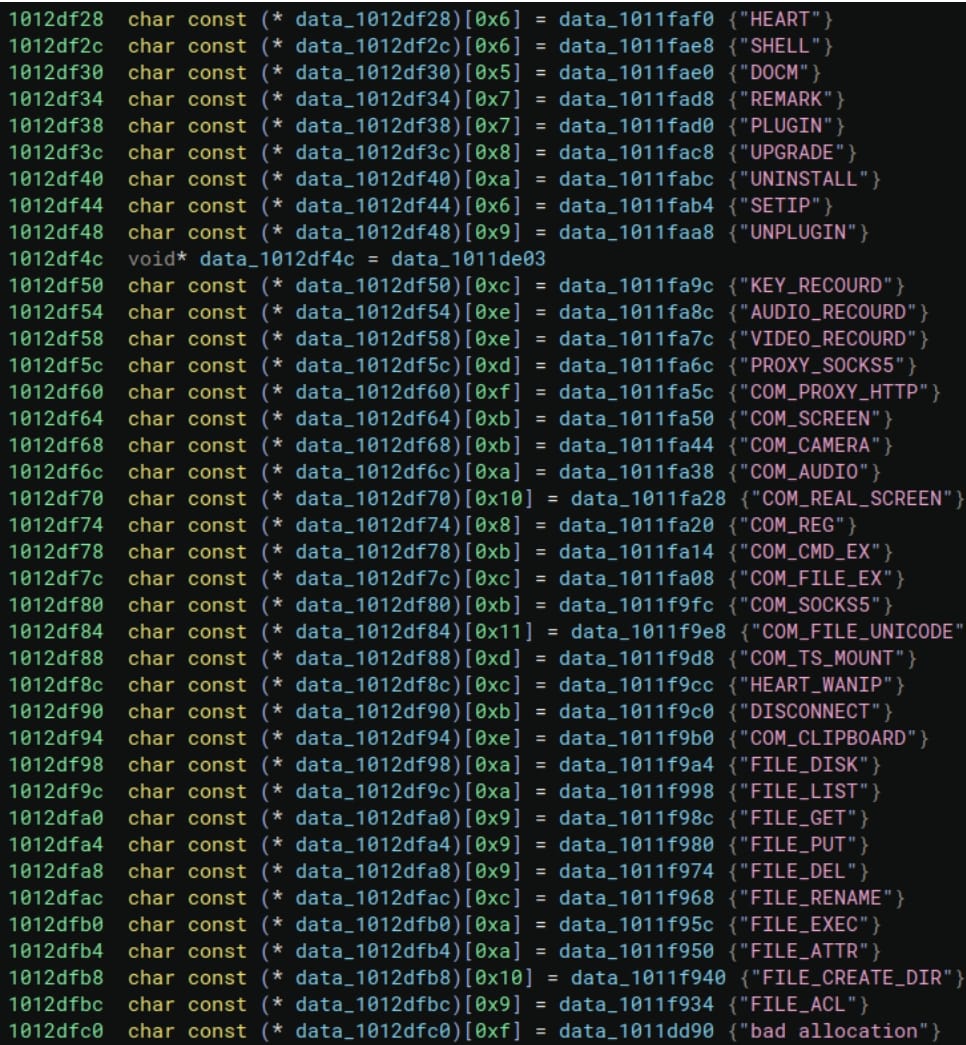
De onderzoekers vonden een BambooToken-plugin die antivirusproducten op geïnfecteerde hosts inventariseert en de resultaten terugstuurt naar de C2. Er werden ook aanwijzingen gevonden voor keylogging, het stelen van knipbordinformatie, audioregistratie, webcams en schermafbeeldingen.
Deze details kwamen uit ‘dead code’, waardoor het onduidelijk is of deze functies daadwerkelijk in aanvallen zijn gebruikt of nog in ontwikkeling zijn.
Bron: Lumen
Er werd ook een Linux-variant ontdekt, BambooToken versie 2.1, als de meest recente, gezien in december 2025. Deze variant maakt eveneens gebruik van MQTT, verzamelt uitgebreide systeeminformatie, kan opdrachten uitvoeren en bestanden beheren, maar was nog in ontwikkeling.
Lumen’s data identificeerde ongeveer een dozijn getroffen bedrijven, voornamelijk in Azië en Zuid-Amerika, waaronder hotels, biomedische bedrijven, advocatenkantoren, een financiële organisatie en een cryptosite in Litouwen.
Daarnaast werden vooral backend-servers van mobiele applicaties getroffen.
Ook een GitLab-server in Hongkong werd gekraakt, wat op zijn beurt risico voor supply-chain aanvallen meebrengt.
Lumen vermoedt dat sommige activiteiten gericht waren op Chinese gebruikers in het buitenland die via de SpeedCN VPN-service toegang hebben tot diensten op het vasteland van China.
Hoewel het moeilijk was om de activiteiten direct aan een specifieke groep toe te schrijven, zijn de doelen congruent met China-aligned strategieën.
Lumen heeft indicatoren van compromittering gedeeld om verdedigers te helpen deze aanvallen te herkennen en te blokkeren.
—
Join Mikko Hyppönen en beveiligingsexperts van de NFL, CHANEL en Atlassian voor een digitale top over AI-gestuurde aanvallen. Ontdek wat verdedigers zouden moeten stoppen met doen en hoe te werken op machine-snelheid. Registreer je plek nu!
---- ---- ---- ---- ---- ---- ---- ---- ---- ---- ---- ---- ---- ---- ----
Opzoek naar de laatste updates uit onze securitylog?
Inhoud mede mogelijk gemaakt door OpenAI.