
Hackers richten zich op Microsoft SharePoint RCE-keten met PoC-exploit
Volgens het dreigingsinformatiebedrijf Defused richten aanvallers zich nu op een combinatie van twee kwetsbaarheden in Microsoft SharePoint. Deze kwetsbaarheden stellen hen in staat willekeurige code uit te voeren op ongepatchte servers.
De eerste kwetsbaarheid (CVE-2026-55040) betreft een authenticatie-omzeiling in de JWT-tokenvalidatie, waardoor aanvallers zonder rechten toch als SharePoint-gebruiker of -beheerder kunnen optreden.
De tweede kwetsbaarheid (CVE-2026-63520) bevindt zich in de zakelijke connectiviteitsservices van SharePoint. Deze kan door aanvallers zonder authenticatie worden misbruikt, nadat ze de eerste kwetsbaarheid hebben geëxploiteerd, om op afstand code uit te voeren op een doelgerichte SharePoint-server.
Voor beide kwetsbaarheden zijn bewijs-of-concept (PoC) exploits openbaar gemaakt. Op 11 augustus publiceerde Rapid7-veiligheidsonderzoeker Stephen Fewer de code voor CVE-2026-55040. Jonathan Peterson van VulnCheck volgde op 24 augustus met de exploit voor CVE-2026-63520.
Eén dag na de publicatie van de CVE-2026-55040 PoC, meldde Defused dat de exploitcode van Rapid7 al werd gebruikt in aanvallen.
Ongeveer twee weken later, op 25 augustus, meldde het bedrijf dat dreigingsactoren de SharePoint-authenticatie omzeiling en RCE-kwetsbaarheid nu combineren in aanvallen gericht op hun honeypots.
“We zien dat de SharePoint CVE-2026-55040 + CVE-2026-63520 RCE-keten wordt onderzocht in onze honeypots,” waarschuwde Defused op dinsdag. “De JWT-bypass (55040) werd uitgevoerd, gevolgd door uitgebreide admin-enumeratie en onderzoek van de Business Data Catalog-sink achter CVE-2026-63520. Nog geen code-uitvoering waargenomen.”
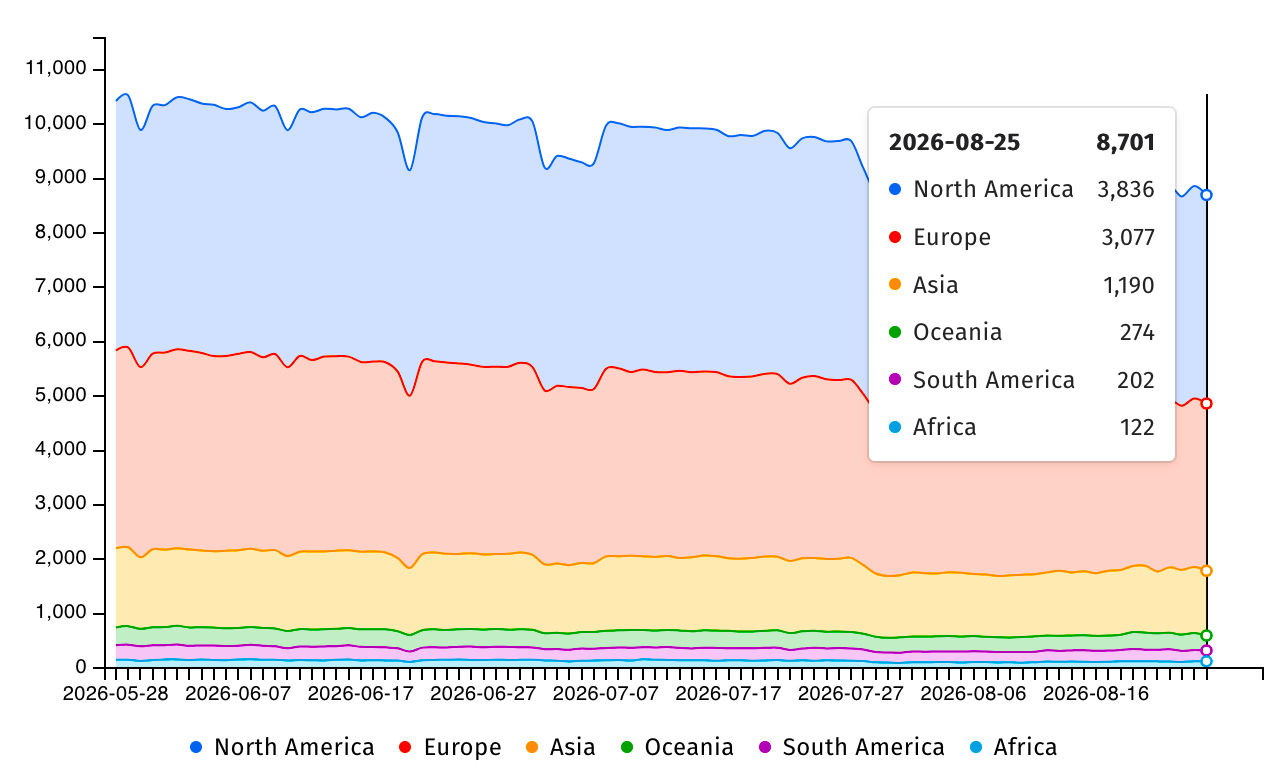
Internetbeveiligingsorganisatie Shadowserver houdt nu meer dan 8.700 Microsoft SharePoint-servers in de gaten die online blootgesteld zijn. Details over hoeveel hiervan honeypots zijn die exploitatiepogingen proberen te detecteren, of hoeveel inmiddels tegen aanvallen beveiligd zijn, zijn echter niet beschikbaar.
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft op 18 augustus al federale agentschappen en netwerkbeheerders opdracht gegeven hun SharePoint-servers te beveiligen tegen CVE-2026-55040-aanvallen.
Hoewel Microsoft de CVE-2026-63520 kwetsbaarheid als aantrekkelijk doelwit voor aanvallers heeft bestempeld, is het nog niet als actief geëxploiteerd in het wild gemarkeerd.
Op 15 juli waarschuwde CISA netwerkbeheerders ook om hun servers te beveiligen tegen aanvallers die actief drie andere kwetsbaarheden (CVE-2026-32201, CVE-2026-45659, en CVE-2026-56164) exploiteren om internet-blootgestelde lokale SharePoint-servers in gevaar te brengen.
Het cybersecurity agentschap drong er bij beveiligingsteams op aan om de officiële SharePoint-server beveiligingsrichtlijnen van Microsoft te bekijken en te voorkomen dat SharePoint-servers onnodig direct op internet worden blootgesteld.
Op dinsdag bevestigde het ook dat de CVE-2026-45659 SharePoint-kwaetsbaarheid voor het op afstand uitvoeren van code, sinds begin juli actief geëxploiteerd, nu ook in ransomware-aanvallen wordt gebruikt.
Sinds november 2021 heeft CISA 15 actief geëxploiteerde Microsoft SharePoint-kwetsbaarheden gemeld, waarvan er acht ook door ransomware-bendes worden ingezet.
Algemene preventiescores kunnen verbergen wat er gebeurt na initiële toegang. Zodra aanvallers geldige inloggegevens gebruiken, daalt preventie sterk.
Het Blue Report 2026 meet afweertechnieken per techniek, over 338 miljoen simulaties uitgevoerd in klantomgevingen.
Vraag het rapport aan
Opzoek naar de laatste updates uit onze securitylog?
Inhoud mede mogelijk gemaakt door OpenAI.