
Microsoft gaat Entra ID scriptinjectie-aanvallen vanaf oktober blokkeren
Microsoft heeft zijn klanten eraan herinnerd dat de Entra ID oplossing voor identiteits- en toegangsbeheer vanaf volgende maand beter beschermd zal worden tegen externe scriptinjectie-aanvallen.
Het bedrijf kondigde voor het eerst plannen aan om Entra ID aanmeldingen te beveiligen tegen scriptinjectie-aanvallen in een aankondiging van november 2025.
Volgens een update in het berichtencentrum die BleepingComputer heeft gezien, zal Microsoft aanvullende Content Security Policy (CSP) beveiligingen doorvoeren. Deze zorgen ervoor dat alleen scripts van vertrouwde Microsoft content delivery network (CDN) domeinen worden toegelaten tijdens Entra ID aanmeldingen.
De uitrol zou eind oktober 2026 voltooid moeten zijn. Daarna zullen alle gebruikers beschermd zijn tegen verschillende aanmeldingsrisico’s, waaronder cross-site scripting-aanvallen waarbij schadelijke code op websites wordt geïnjecteerd om inloggegevens te stelen.
“Microsoft Entra ID zal de aanmeldingsbeveiliging verbeteren door vanaf medio oktober 2026 een Content Security Policy te handhaven die externe scriptinjecties blokkeert,” aldus het bedrijf. “Deze wijziging helpt gebruikers te beschermen tegen bedreigingen zoals cross-site scripting (XSS) door alleen vertrouwde, door Microsoft gehoste scripts toe te staan tijdens authenticatie en ongeautoriseerde of extern geïnjecteerde code te blokkeren.”
Microsoft adviseerde bedrijven om het gebruik van browserextensies en tools die code of scripts in aanmeldingspagina’s injecteren te staken voordat de nieuwe CSP-wijzigingen van kracht worden.
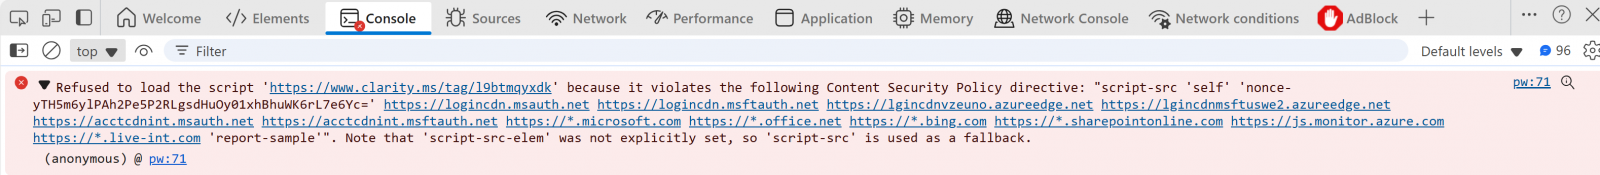
Ze moedigen hen ook aan om aanmeldingsscenario’s te testen voor de deadline volgende maand, zodat eventuele afhankelijkheidsproblemen met code-injectietools kunnen worden geïdentificeerd en opgelost. IT-beheerders kunnen mogelijke impact identificeren door aanmeldingsstroom in de browser ontwikkelaarsconsole te bekijken en te letten op schendingen die in rode tekst verschijnen met details over de geblokkeerde scripts.
“Gebruikers kunnen zich blijven aanmelden, zelfs als niet-ondersteunde scriptinjectietools niet meer functioneren. Deze wijziging is standaard ingeschakeld als onderdeel van de service-update en vereist geen tenantconfiguratie,” voegde het bedrijf eraan toe.
“Microsoft Authentication Library (MSAL) en API-gebaseerde authenticatiestromen worden niet beïnvloed omdat CSP-handhaving alleen van toepassing is op browsergebaseerde aanmeldingservaringen via login.microsoftonline.com.”
Deze verandering maakt deel uit van Microsoft’s Secure Future Initiative (SFI), aangekondigd nadat Chinese hackers de Exchange Online mailboxen van tientallen organisaties en honderden individuen wereldwijd in mei en juni 2023 hadden gekraakt.
Als onderdeel van hetzelfde initiatief heeft Microsoft ook alle ActiveX-controles in Windows-versies van Microsoft 365 en Office 2024-apps uitgeschakeld, en de beveiligingsstandaarden van Microsoft 365 bijgewerkt om toegang tot Office, SharePoint en OneDrive-bestanden via verouderde authenticatieprotocollen te blokkeren.
Doe mee met Mikko Hyppönen en veiligheidsexperts van de NFL, CHANEL en Atlassian voor een twee uur durende digitale top over de impact van AI-snelle aanvallen, wat verdedigers moeten laten en hoe te valideren, beslissen, repareren en herbevestigen met de snelheid van machines.
Reserveer je plek
Opzoek naar de laatste updates uit onze securitylog?
Inhoud mede mogelijk gemaakt door OpenAI.