
Microsoft lost probleem op dat Windows Defender laat vastlopen
Microsoft heeft een fout opgelost die ervoor zorgde dat Windows Defender crashte na een recente beveiligingsupdate, met als gevolg foutmeldingen als 0xc0000005 bij sommige systemen.
Microsoft Defender is beveiligingssoftware die real-time bescherming biedt tegen malware, virussen, ransomware en spyware op apparaten met Windows, macOS, Linux, Android en iOS.
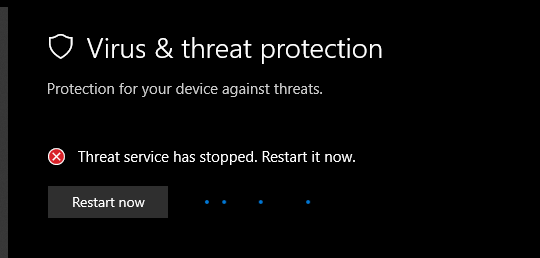
Volgens berichten op sociale media en Microsofts ondersteuningssite begonnen gebruikers vanaf dinsdagmiddag foutmeldingen te zien zoals “Dienst bedreiging gestopt. Start direct opnieuw” op Windows 10 en Windows 11-apparaten. Sommige klanten zagen zich genoodzaakt het besturingssysteem opnieuw te installeren.
“Vanaf vanochtend falen snelle of volledige scans en soms moet de Defender-dienst opnieuw worden gestart”, zei een Windows-systeembeheerder.
“We ontdekten dit probleem tijdens het reageren op een andere infectie. Eerst dacht ik dat Defender door die infectie was aangetast, maar ik kon het probleem op andere apparaten recreëren door een snelle scan uit te voeren.”
Microsoft heeft dit probleem bevestigd en aan BleepingComputer laten weten dat de bug met een nieuwe update is verholpen.
“We hebben dit opgelost met een update en raden klanten aan de nieuwste update te installeren of automatische updates in te schakelen”, aldus een woordvoerder van Microsoft tegen BleepingComputer.
Volgens het bedrijf zal de oplossing automatisch worden toegepast na het installeren van Microsoft Defender Antivirus-handtekeningupdate versie 1.457.236.0 of later.
Gebruikers met problemen worden geadviseerd hun systeem te updaten via Windows Update en te controleren of de nieuwste beveiligingsintelligentie-update is geïnstalleerd.
Eerder in mei meldden systeembeheerders dat Microsoft Defender DigiCert root-certificaatvermeldingen als malware (Trojan:Win32/Cerdigent.A!dha) markeerde, wat leidde tot foutieve waarschuwingen en in sommige gevallen het verwijderen van certificaten uit de Windows-vertrouwenslijst.
Maanden daarvoor, in december 2025, veroorzaakte een grote storing in het Microsoft Defender-portaal dat toegang tot bepaalde XDR-portaaldiensten werd geblokkeerd en de jacht op bedreigingen verstoorde.
Over het algemeen kunnen preventiescores verbergen wat er gebeurt na eerste toegang. Zodra aanvallers geldige inloggegevens gebruiken, valt de preventie sterk terug.
Het Blue Report 2026 meet verdedigingstechnieken per techniek door 338 miljoen simulaties in klantomgevingen te runnen.
Opzoek naar de laatste updates uit onze securitylog?
Inhoud mede mogelijk gemaakt door OpenAI.