
Valse OpenAI- en SpaceX-evenementen gebruikt om Microsoft- en Google-accounts te stelen
Hackers gebruiken valse uitnodigingen voor evenementen van OpenAI, SpaceX en Anthropic om werknemers in phishingvallen te lokken. Daarbij maken ze gebruik van twee verschillende phishing-as-a-service platforms om Microsoft en Google accountgegevens en sessies te stelen.
Volgens een nieuw rapport van Push Security gebruiken de aanvallers overtuigende registratiepagina’s voor evenementen met gratis toegang tot premium AI-diensten en andere beloningen om slachtoffers te verleiden om in te loggen met hun zakelijke accounts.
Interessant is dat dezelfde phishingpagina’s geïntegreerd zijn met twee aparte phishing-as-a-service (PhaaS) platforms, namelijk Kali365 en VoidProxy, om Microsoft- en Google-accounts op verschillende manieren aan te vallen.
Kali365 voert phishingaanvallen uit via Microsoft apparaatcodes, terwijl VoidProxy fungeert als een tussenschakelaar om Google-aanmeldingen te onderscheppen en sessiecookies te stelen.
Ook bij de Microsoft-aanval wordt VoidProxy als tweede stap gebruikt, waardoor aanvallers toegang krijgen tot inloggegevens en sessiecookies na het verkrijgen van authenticatietokens via Kali365.
Push Security heeft eind oktober 2026 bezoeken aan deze verdachte registratiepagina’s gedetecteerd en geblokkeerd.
Deze campagne volgt op een vergelijkbare actie die ANY.RUN in juli heeft vastgelegd, waarbij legitieme Zoom-pagina’s werden misbruikt om nepevenementen te promoten die leidden tot phishingaanvallen.
Cofense meldde onlangs ook phishingmails die zich voordeden als uitnodigingen voor Anthropic evenementen, verspreid via GoTo Webinar-infrastructuur en geleid naar valse registratiepagina’s.
Valse AI-evenementen leiden tot accountphishing
Het is onduidelijk hoe de aanvallers de phishinglinks in eerste instantie verspreiden, maar Push Security ontdekte dat ze slachtoffers omleiden naar een kwaadaardige registratiepagina met behulp van betrouwbare diensten zoals Google en Zapier URL-verkorters.
Uitnodigingen van eerdere campagnes werden ook via GoTo Webinar’s e-mailsystemen of legitieme Zoom-pagina’s verspreid.
Push Security zegt dat de aanvallers gebruikmaken van twee aangepaste phishingkits, ZoomMock en MSDRoot, om valse evenementpagina’s te maken die slachtoffers naar de Kali365 en VoidProxy phishingdiensten leiden.
De onderzoekers vermoeden dat dezelfde dreigingsactoren beide kits gebruiken, gezien de gedeelde infrastructuur en hetzelfde doel.
De campagne doet zich voor als evenementen georganiseerd door OpenAI, SpaceX en Anthropic, met registratiepagina’s die lijken op legitieme websites.
Een phishingpagina adverteert een OpenAI-evenement met de titel “ChatGPT voor Social & Digitaal Marketingteams” en belooft deelnemers drie maanden ChatGPT Pro.
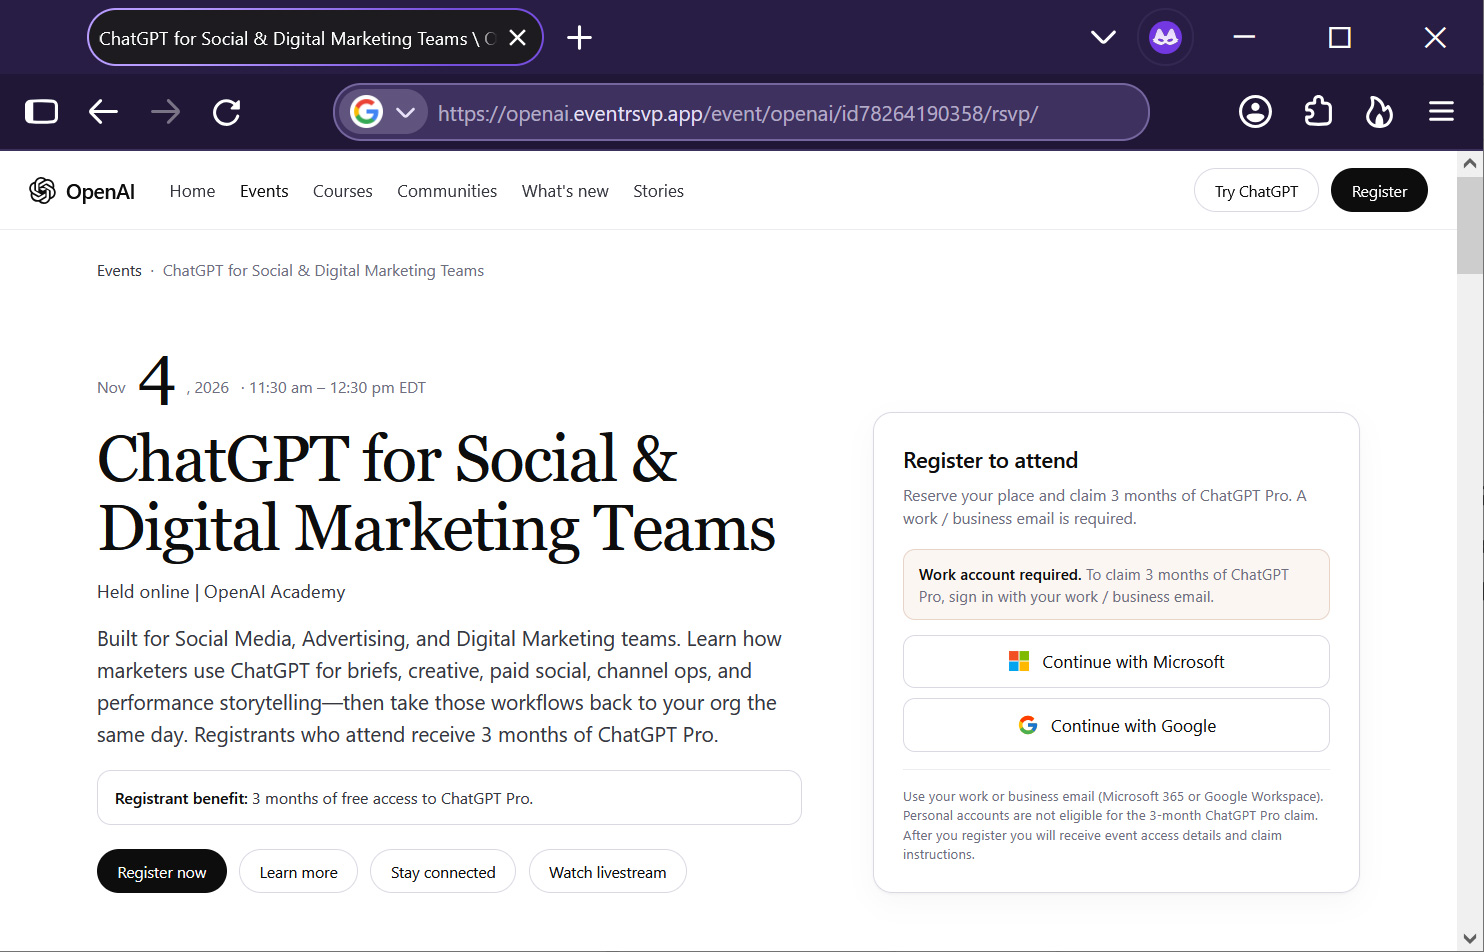
Bron: BleepingComputer
Een andere promoot een privé SpaceX-evenement op 12 november, waarbij deelnemers drie maanden Grok Heavy of een “SpaceX aandeel” krijgen.
De onderzoekers ontdekten ook een phishingpagina die zich voordeed als een Anthropic-evenement op AWS re:Invent 2026, die inmiddels verwijderd is.
De valse registratiepagina’s vertellen bezoekers dat ze moeten inloggen met hun werkaccounts om zich te registreren en de beloofde beloningen te ontvangen.
Voordat de valse registratiepagina’s worden weergegeven, tonen de websites een Cloudflare CAPTCHA om “te bevestigen dat je geen robot bent.” Dit voorkomt dat geautomatiseerde beveiligingsplatforms de phishingwebsite scannen.
Zodra bezoekers de evenementregistratiepagina bereiken, zien ze twee opties: “Doorgaan met Microsoft” en “Doorgaan met Google.”
Wanneer slachtoffers de Microsoft-optie kiezen, neemt de phishingpagina contact op met het Kali365-platform om een Microsoft apparaatcode te genereren.
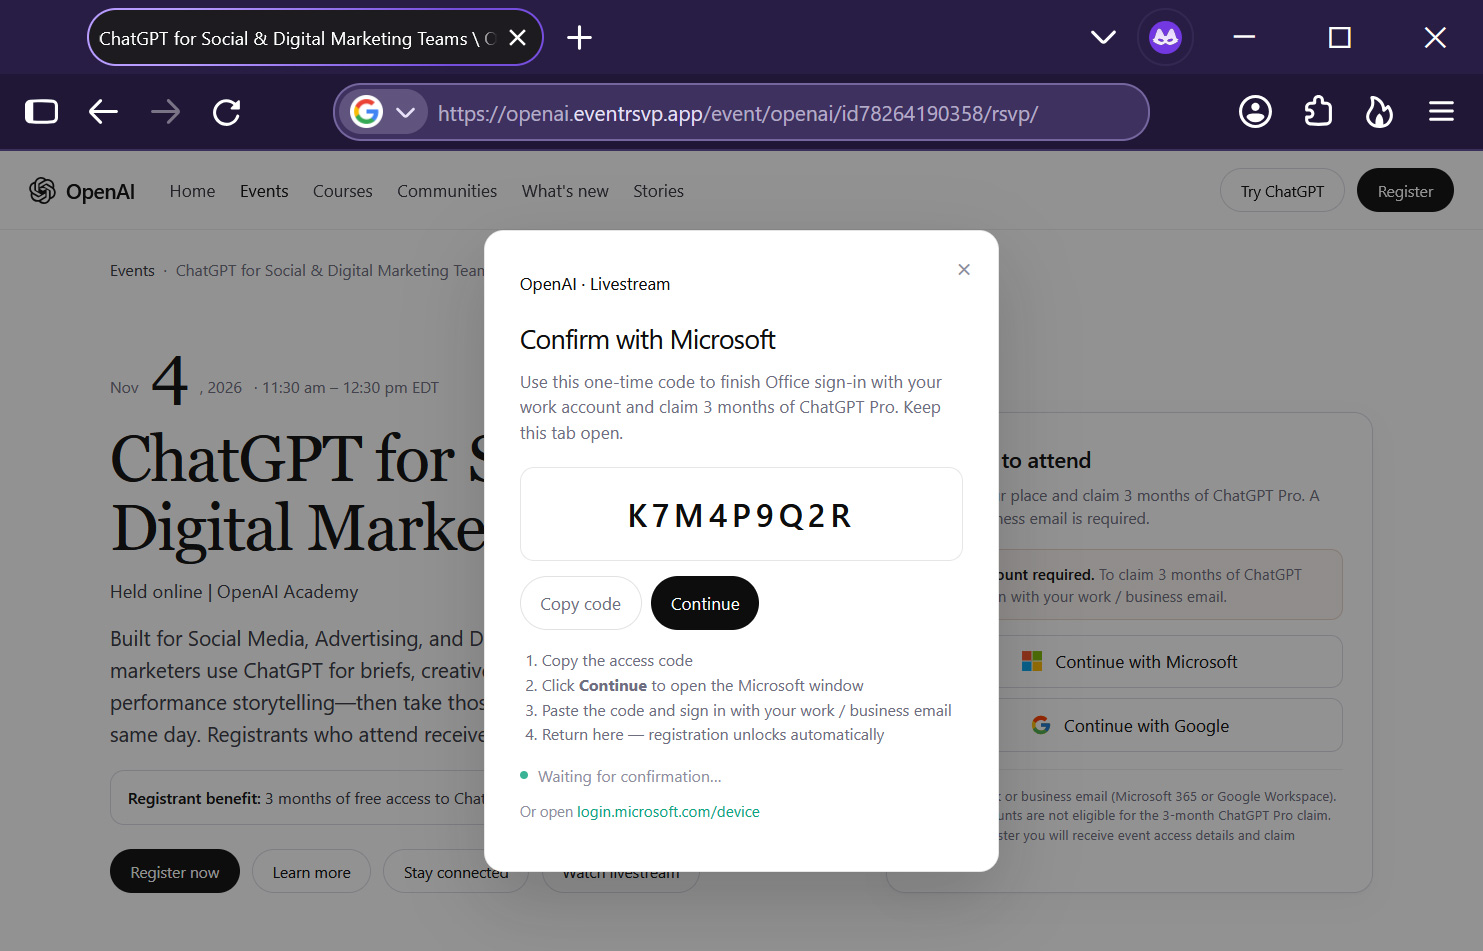
Bron: BleepingComputer
Een apparaatcode-phishingaanval treedt op wanneer een aanvaller misbruik maakt van de legitieme OAuth 2.0 apparaatautorisatie om authenticatietokens voor het Microsoft Entra-account van het slachtoffer te verkrijgen.
Dit kan dan worden gebruikt om toegang te krijgen tot de middelen van de gebruiker en verbonden SSO-applicaties zoals Microsoft 365, Salesforce, Google Workspace, Dropbox, Adobe, SAP, Slack, Zendesk, Atlassian, en vele anderen.
Apparaatcode-phishingaanvallen zijn eerder gebruikt voor datadiefstal en cyberspionage.
De bezoeker wordt geïnstrueerd om de code te kopiëren en in te voeren op de legitieme apparaatloginwebsite van Microsoft, waar ze de aanvraag goedkeuren.
Hiermee kan het Kali365-phishingplatform Microsoft authenticatietokens stelen zonder dat het slachtoffer zijn wachtwoord rechtstreeks hoeft te delen.
Nadat de apparaatcode-authenticatie is geslaagd, wordt de pagina doorgestuurd naar een VoidProxy Microsoft-inlogpagina, waar aanvallers ook het wachtwoord en de sessie-cookie van het slachtoffer kunnen vastleggen.
Wanneer slachtoffers de Google-authenticatieoptie kiezen, opent de phishingpagina een pop-up met een Google-inlogpagina van VoidProxy PhaaS.
Het platform fungeert als een tussenschakelaar die tussen de browser van het slachtoffer en de Google-inlogpagina zit, inlogformulieren doorstuurt en inloggegevens, MFA-antwoorden en sessiecookies steelt.
Zowel het Kali365- als het VoidProxy-platform stellen aanvallers in staat om multifactor-authenticatie te omzeilen door een reeds geauthenticeerde sessie vast te leggen of, in het geval van apparaatcode-authenticatie, MFA helemaal te omzeilen.
Om je tegen deze aanvallen te beschermen, moeten werknemers vermijden om Microsoft apparaatcodes in te voeren die door onbekende websites worden verstrekt en oppassen voor uitnodigingen die inloggen met zakelijke accounts vereisen om beloningen te claimen.
Organisaties kunnen ook apparaatcode-authenticatie beperken waar het niet nodig is en phishing-bestendige MFA gebruiken, zoals FIDO2-beveiligingssleutels, om sessieontvoering te voorkomen.
Adaptive Security’s AI-agenten analyseren de intentie, context en het gedrag van e-mails om phishing, zakelijke e-mailcompromissen en factuurfraude te ontdekken.
Bekijk wat er doorheen komt met een 14-daagse alleen-lezen scan van Microsoft 365 of Google Workspace, zonder MX-wijzigingen.
Start je gratis e-mailbeveiligingsscan.
Opzoek naar de laatste updates uit onze securitylog?
Inhoud mede mogelijk gemaakt door OpenAI.