Beveiligingsadvies NCSC-2026-0324 [1.00] [M/H] Kwetsbaarheid verholpen in Zimbra Collaboration Suite

Zimbra dicht kritiek lek in Collaboration Suite: patch nu naar 10.1.20 Zimbra heeft een ernstig beveiligingslek verholpen in Zimbra Collaboration Suite (ZCS). Door een fout in de verwerking van SNMP-notificaties konden aanvallers zonder in te loggen via speciaal opgemaakte SMTP-verzoeken systeemcommando’s uitvoeren met de rechten van de gebruiker “zimbra”. Het risico speelt alleen als het
Beveiliging van Windows Interprocess-communicatie: Aanval op Named Pipes

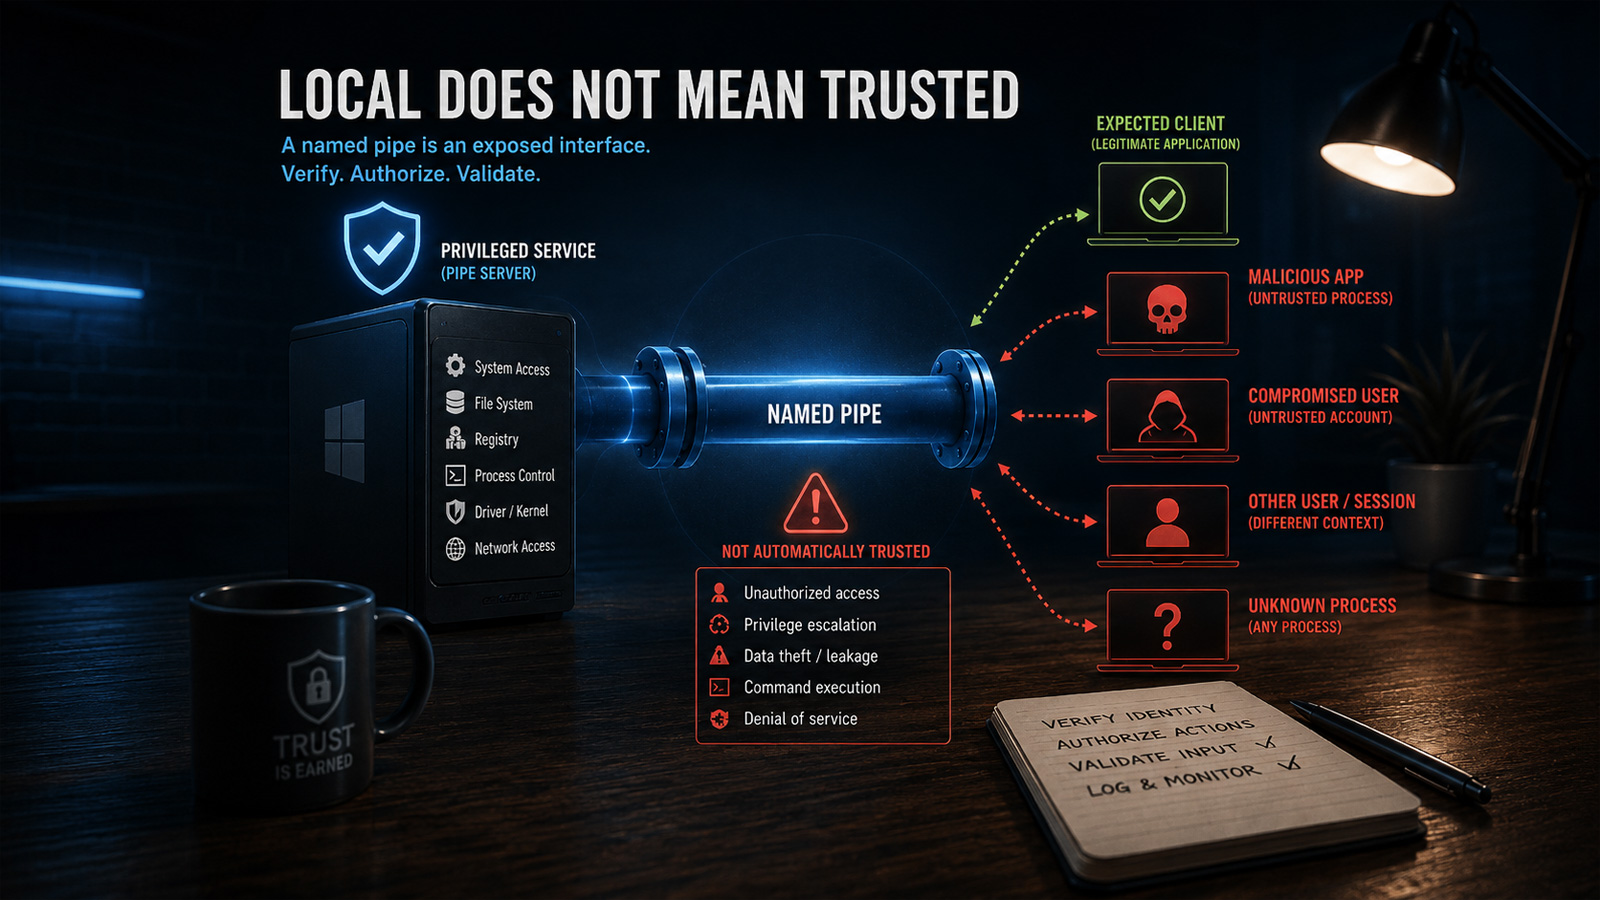
Named pipes zijn een veelgebruikte methode voor communicatie tussen applicaties op dezelfde Windows-computer. Ze zijn snel, worden direct ondersteund door het besturingssysteem en zijn ideaal voor communicatie tussen Windows-services, desktopapplicaties, systeemvak-processen, command-line utilities en achtergrondagenten. Een gangbaar ontwerp bestaat uit een bevoorrechte Windows-service als server van de named pipe, terwijl een gebruikersapplicatie als client fungeert.

Beveiligingsadvies NCSC-2026-0322 [1.00] [M/H] Kwetsbaarheden verholpen in Splunk Enterprise door Splunk

Splunk dicht reeks kwetsbaarheden in Splunk Enterprise: update nu Splunk heeft meerdere beveiligingslekken opgelost in Splunk Enterprise. Gebruikers van versies ouder dan 10.4.2, 10.2.6, 10.0.9 en 9.4.14 moeten zo snel mogelijk updaten. De fixes zijn onderdeel van de 10.4.2-release (beschikbaar sinds 29 juli 2026) en aanvullende security advisories van 19 augustus 2026. De impact varieert

Nieuwe SynkLoader-malware verspreid via phishingcampagne in Microsoft Teams

Een nieuwe malwarefamilie, SynkLoader genaamd, wordt verspreid via phishingcampagnes in Microsoft Teams om inloggegevens te stelen middels een nepschermvergrendeling. De aanvaller doet zich voor als de IT-helpdesk van het doelwitbedrijf, een tactiek die Microsoft eerder dit jaar als steeds gebruikelijker bestempelde bij complexe aanvallen. Marcus Hutchins, beveiligingsonderzoeker bij Expel, legt uit dat de aanvallen slachtoffers

Beveiligingsadvies NCSC-2026-0323 [1.00] [M/H] Kwetsbaarheden verholpen in Cisco Secure Workload

Cisco heeft meerdere kwetsbaarheden in Secure Workload verholpen. Het gaat om fouten in uiteenlopende categorieën: onjuiste neutralisatie van speciale tekens (CWE‑74), ontoereikende toegangscontrole (CWE‑284), onjuiste authenticatie (CWE‑287), gebrekkige invoervalidatie (CWE‑20) en problemen met buffermanagement (CWE‑119). De issues kwamen aan het licht tijdens een grondige interne security‑review door het Secure Workload‑engineeringteam en zijn opgelost via zogeheten

Beveiligingsadvies NCSC-2026-0319 [1.00] [M/H] Kwetsbaarheden verholpen in Apple iOS en iPadOS

Apple rolt beveiligingsupdates uit voor iOS en iPadOS die een hele reeks kwetsbaarheden dichten. Het gaat vooral om fouten in geheugenbeheer (zoals use-after-free en buffer overflows), out‑of‑bounds reads/writes, integer overflows, race conditions en slordige invoercontroles. In het slechtste geval konden apps crashen, gevoelige gegevens uitlekken of zelfs willekeurige code uitvoeren en sandbox‑beperkingen omzeilen. Met de

Beveiligingsadvies NCSC-2026-0320 [1.00] [M/H] Kwetsbaarheden verholpen in Zabbix

Zabbix dicht reeks kwetsbaarheden: dit is er gefixt en dit kun je nu doen Zabbix SIA heeft meerdere beveiligingslekken verholpen in verschillende onderdelen van Zabbix: de API, de Frontend, script items en preprocessing, én de Windows Agent installer. De issues raakten uiteenlopende functies en konden leiden tot onder meer inlogbypass, informatielekken, XSS en denial‑of‑service (DoS).

Microsoft: Mogelijke problemen met gamen na Windows-updates in augustus

Microsoft onderzoekt momenteel een probleem met de updates van augustus 2026 dat het starten van sommige games op Windows 11-systemen kan verhinderen of leidde tot crashes. Na meldingen van gebruikers blijkt dat een beperkt aantal spellen, zoals ARC Raiders, MARVEL Tōkon: Fighting Souls en The Finals, vastloopt op apparaten die draaien op Windows 11, versies

Beveiligingsadvies NCSC-2026-0316 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle PeopleSoft Enterprise

Oracle heeft beveiligingslekken gedicht in PeopleSoft Enterprise PeopleTools en diverse PeopleSoft-modules. Het gaat onder meer om Integration Broker, Data Mover, Configuration Manager en componenten binnen Finance, zoals FIN Common Objects en Lease Administration, plus CC Common Application Objects. De kwetsbaarheden raken met name omgevingen in de PeopleTools 8.61–8.62‑lijn en PeopleSoft‑applicaties 9.1–9.2. Aanvallen verlopen vaak via

Microsoft lost probleem op dat Windows Defender laat vastlopen

Microsoft heeft een fout opgelost die ervoor zorgde dat Windows Defender crashte na een recente beveiligingsupdate, met als gevolg foutmeldingen als 0xc0000005 bij sommige systemen. Microsoft Defender is beveiligingssoftware die real-time bescherming biedt tegen malware, virussen, ransomware en spyware op apparaten met Windows, macOS, Linux, Android en iOS. Volgens berichten op sociale media en Microsofts