Beveiligingsadvies NCSC-2026-0204 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle PeopleSoft Enterprise

Oracle heeft ernstige kwetsbaarheden gedicht in PeopleSoft. Het gaat om PeopleTools 8.61 en 8.62, en om Campus Solutions-componenten CS Campus Community en Student Financials (versie 9.2.38). Door fouten in toegangscontrole konden aanvallers via HTTP(S) beveiliging omzeilen, gevoelige data aanmaken, verwijderen of wijzigen en in sommige gevallen het volledige systeem overnemen. Dat raakt de vertrouwelijkheid, integriteit
Vijf redenen waarom Microsoft 365-backup onvoldoende is voor zakelijke databeveiliging

Geschreven door Andy Kerr, Senior Manager, Solutions Marketing bij Acronis. Veel organisaties denken dat Microsoft 365 automatisch zorgt voor ingebouwde bescherming van hun bedrijfsdata. Dit is niet het geval, en Microsoft beweert dit ook niet. Microsoft 365 werkt volgens een gedeeld verantwoordelijkheidsmodel: Microsoft zorgt voor de beschikbaarheid van de diensten en de beveiliging van de

Beveiligingsadvies NCSC-2026-0208 [1.00] [M/H] Kwetsbaarheden verholpen in Cisco Identity Services Engine

Cisco heeft een reeks beveiligingslekken opgelost in Identity Services Engine (ISE) en de ISE Passive Identity Connector (ISE-PIC). De impact loopt uiteen: van kritieke externe code‑uitvoering zonder inlog tot misbruik door beheerdersaccounts, met risico op Denial‑of‑Service, privilege‑escalatie en ongeautoriseerde inzage in gevoelige bestanden. ISE is de toegangscontrolemotor achter 802.1X, gastportalen en posture checks; storingen of

Windows-updates van juni 2026 zorgen voor problemen met Recycle Bin-meldingen

Microsoft heeft een verwarrende Windows-bug bevestigd waarbij verschillende bestandsnamen verschijnen in de bevestigingsdialoog wanneer een bestand uit de Prullenbak wordt verwijderd. “Bij het permanent verwijderen van een enkel item uit de Prullenbak toont de bevestigingsdialoog de interne bestandsnaam van de Prullenbak (bijvoorbeeld $Rxxxxx.ext) in plaats van de oorspronkelijke bestandsnaam,” legde het bedrijf uit in een

Beveiligingsadvies NCSC-2026-0206 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle JD Edwards EnterpriseOne

Oracle heeft meerdere beveiligingslekken gedicht in JD Edwards EnterpriseOne. Het gaat onder meer om kwetsbaarheden in de Tools-laag en risico’s die, door de nauwe samenhang van het platform, ook bedrijfsprocessen kunnen raken in modules zoals Accounts Payable, Human Resources Management, General Ledger, Order Promising en Project Costing. Een deel van de lekken is op afstand

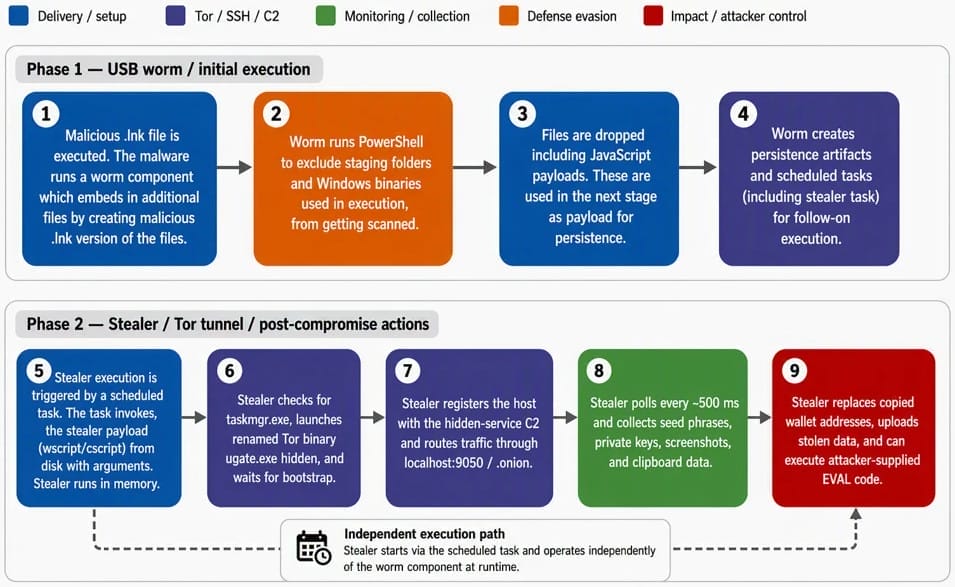
USB-worm verspreidt crypto-stelende malware via Windows snelkoppelingen

Nieuwe Bedreiging: Malware die Cryptowallets Leegt Cybercriminelen mikken op cryptowallets met malware die gegevens steelt van het klembord én zichzelf verspreidt. Ze maken gebruik van het Tor-netwerk om communicatie te verbergen. Deze aanvalscampagne, die al sinds februari gaande is, verspreidt zich via snelkoppelingen op USB-sticks en vervangt klembordinhoud met adressen van de aanvallers. Hoe Werkt

Beveiligingsadvies NCSC-2026-0207 [1.00] [M/H] Kwetsbaarheden verholpen in Oracle Fusion Middleware producten

Oracle heeft een reeks kwetsbaarheden opgelost in meerdere producten binnen de Oracle Fusion Middleware‑familie. Het gaat onder meer om WebLogic Server, WebCenter (Content, Sites, Portal en Enterprise Capture), Identity Manager en de Identity Manager Connector, Access Manager, Coherence, Unified Directory, Virtual Directory en het Application Development Framework (ADF). Afhankelijk van het component konden aanvallers via

Microsoft bevestigt problemen met Office-apps na juni-updates

Microsoft onderzoekt momenteel een probleem waardoor derde partij-apps geen Microsoft Office-toepassingen kunnen starten of documenten kunnen openen op up-to-date Windows-systemen. Dit probleem treft Word, Excel, PowerPoint, Access en andere Office-apps wanneer ze worden geopend vanuit de betreffende externe toepassingen. “Microsoft heeft meldingen ontvangen dat bepaalde derde partij-apps problemen ondervinden bij het openen van Office-toepassingen of

Beveiligingsadvies NCSC-2026-0199 [1.00] [M/H] Kwetsbaarheid verholpen in Cisco Catalyst SD-WAN Manager

Cisco heeft een kwetsbaarheid gedicht in Cisco Catalyst SD‑WAN Manager. Het probleem zat in de webinterface en maakte misbruik van een fout in de manier waarop uploads worden gevalideerd. Daardoor kon een aanvaller met geldige (zelfs read‑only) inloggegevens via directory traversal bestanden aanmaken of overschrijven op het systeem. In het slechtste geval leidt zo’n keten